Kubernetes RBAC – Secure Access Control
60 Days DevOps Challenge: Day 40
By Sandip Das · · 6 min read
💡
Hey — It's Sandip Das 👋
Kubernetes RBAC is critical for enforcing the principle of least privilege, ensuring users, pods, and service accounts only have access to the resources they truly need — a core security best practice in any cloud-native environment.
For Cloud & DevOps engineers, mastering RBAC enables secure multi-tenant clusters, controlled CI/CD access, and audit-ready configurations, which are essential for operating production-grade Kubernetes systems.
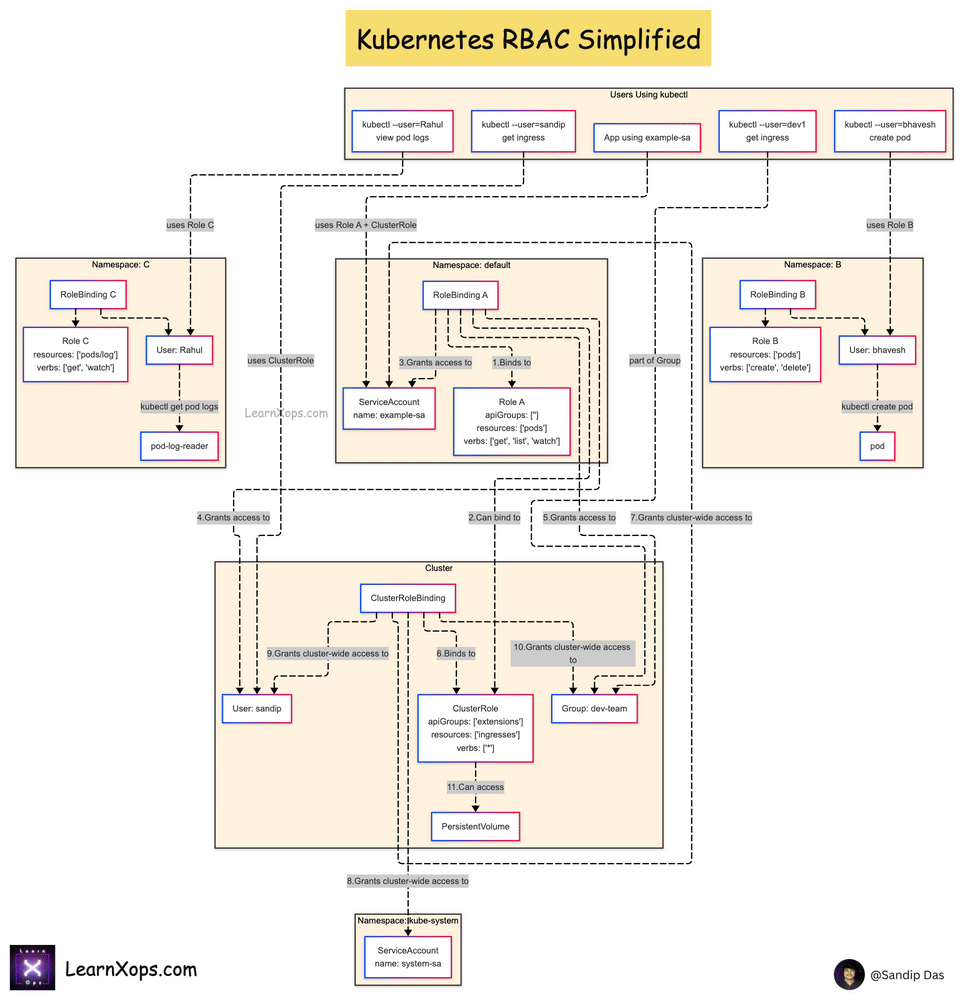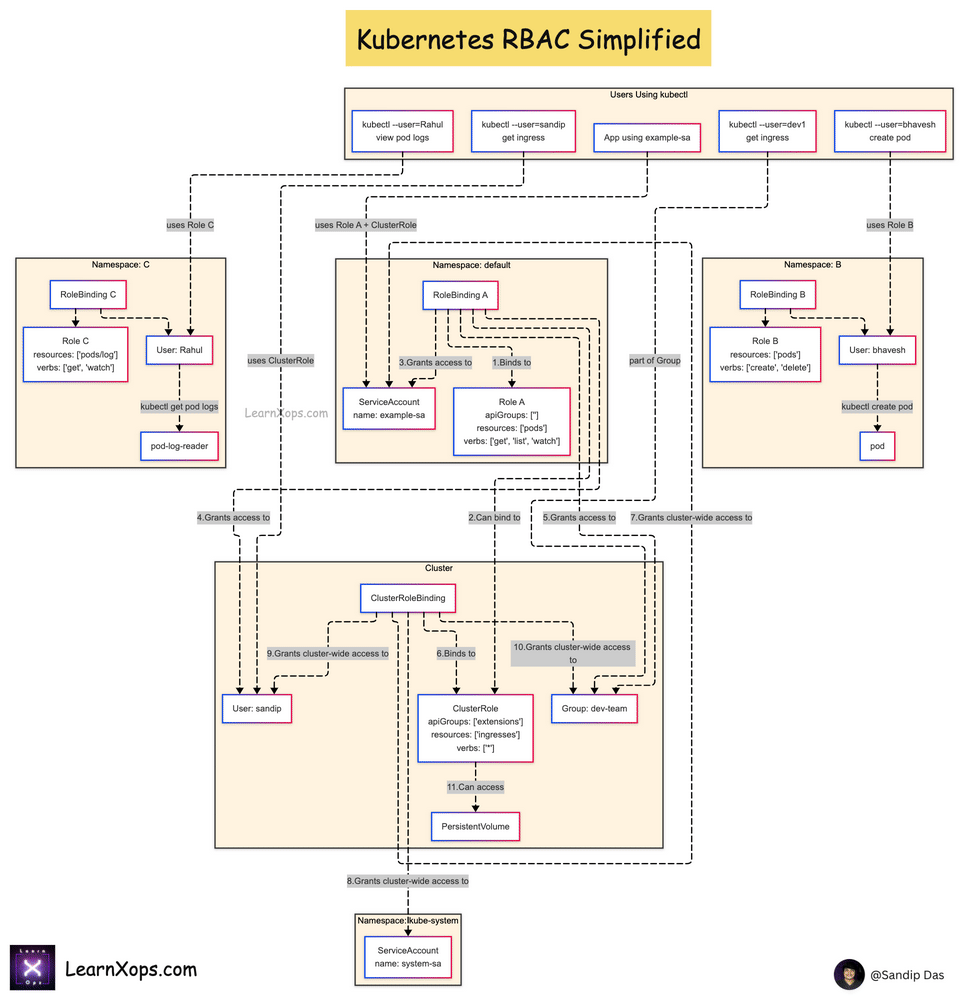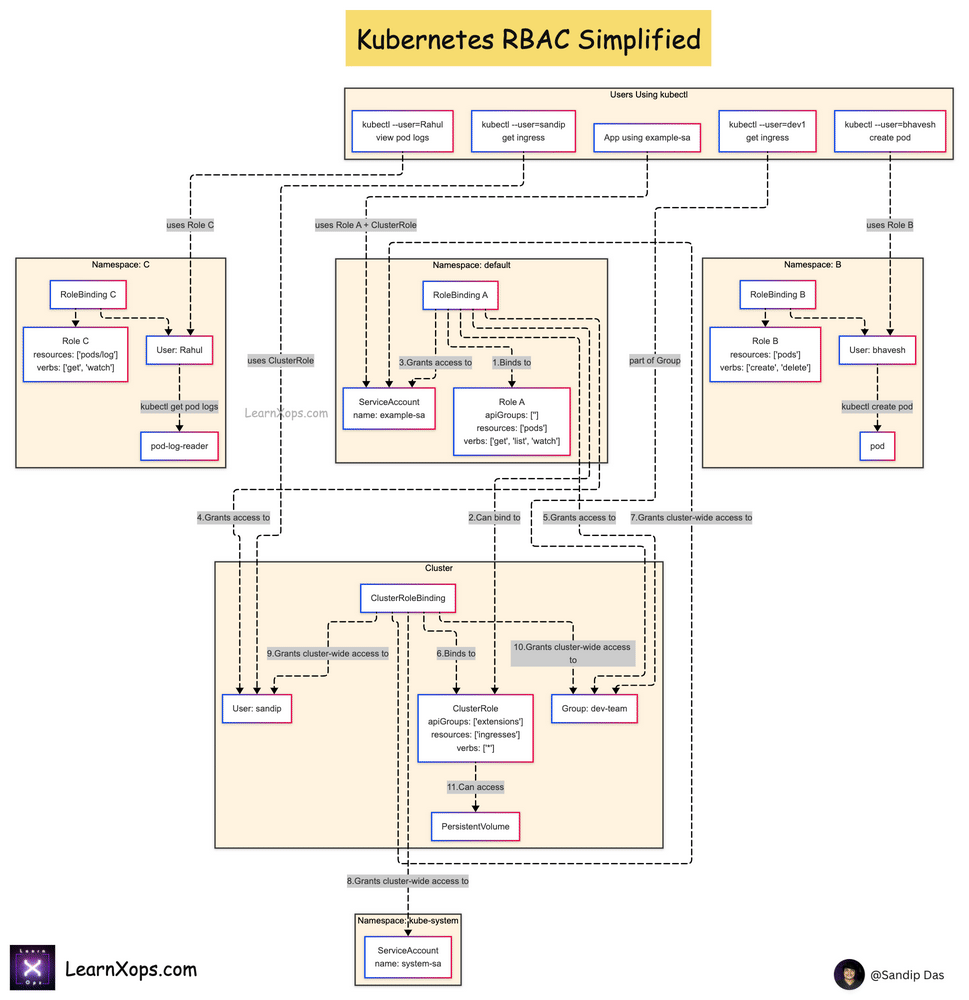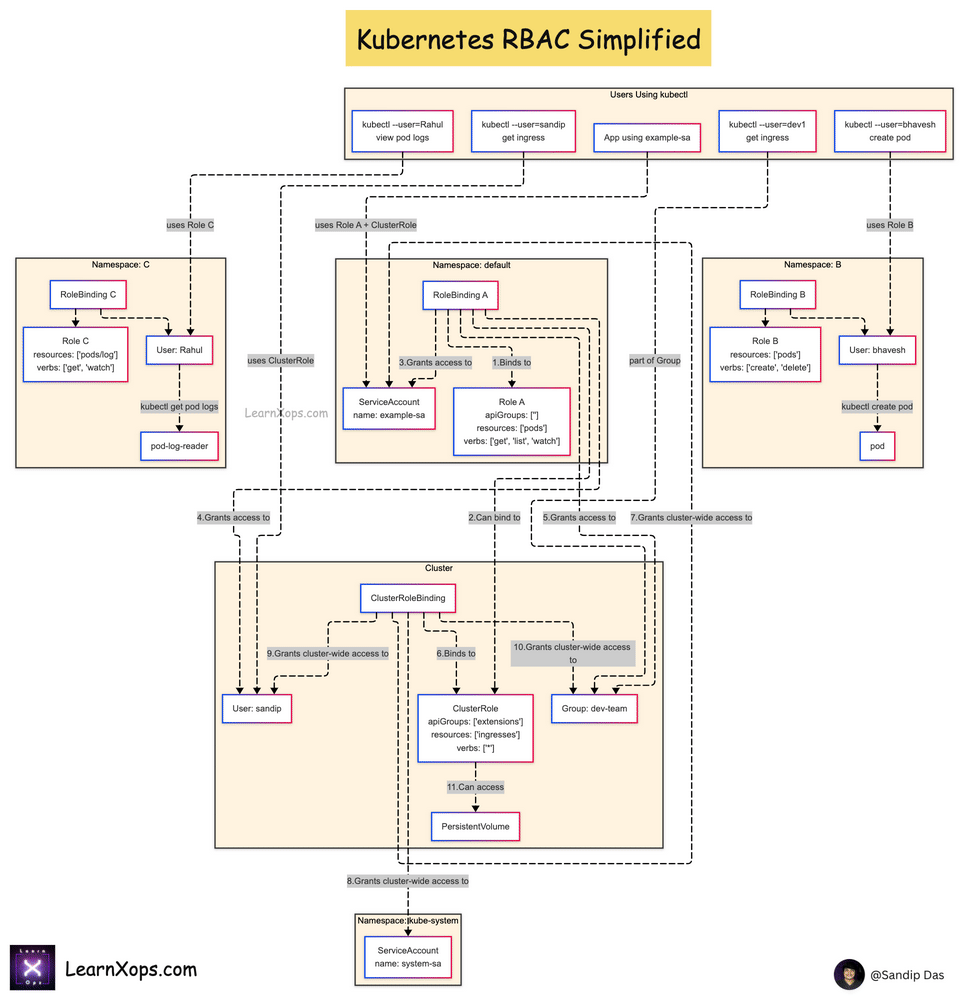
Download a high-resolution
Read the full article on learnxops.com.
Topics: DevOps, Kubernetes, DevSecOps, Community, News, 60 Days of DevOps